Kumpulkan log, analisis event, dan deteksi aktivitas mencurigakan dengan SIEM. Pelajari cara kerja, kemampuan, dan cara memilih solusi SIEM perusahaan.
Berbagai perangkat dan aplikasi dalam infrastruktur IT perusahaan menghasilkan log aktivitas setiap hari, mulai dari login pengguna, akses aplikasi, koneksi jaringan, perubahan konfigurasi, hingga aktivitas pada server dan perangkat keamanan. Informasi tersebut dapat membantu tim IT memahami apa yang terjadi di lingkungan sistem, termasuk ketika muncul aktivitas yang berpotensi mengindikasikan serangan siber.
Namun, ketika log berasal dari banyak perangkat dan tersimpan di sistem yang berbeda, proses monitoring dan investigasi dapat menjadi lebih sulit. Tim IT perlu mengumpulkan informasi dari berbagai sumber untuk memahami suatu kejadian, mengidentifikasi aktivitas mencurigakan, dan menentukan apakah tindakan lebih lanjut diperlukan.
Security Information and Event Management (SIEM) membantu perusahaan mengumpulkan, menggabungkan, dan menganalisis data keamanan dari berbagai sumber IT secara terpusat. Melalui korelasi event dan analisis aktivitas, SIEM dapat membantu mengidentifikasi pola yang mencurigakan, menghasilkan alert, serta mendukung proses investigasi dan penanganan insiden keamanan.
Bagi perusahaan dengan infrastruktur IT yang semakin kompleks, SIEM dapat menjadi bagian dari strategi monitoring keamanan untuk meningkatkan visibilitas terhadap aktivitas di jaringan, endpoint, server, aplikasi, dan lingkungan cloud.
Banyak log, satu gambaran
Security Information and Event Management (SIEM) adalah solusi keamanan yang mengumpulkan dan menganalisis log serta security event dari berbagai sistem IT untuk membantu mendeteksi aktivitas mencurigakan, mengidentifikasi potensi ancaman, dan mendukung investigasi insiden keamanan.
SIEM menggabungkan kemampuan pengelolaan informasi keamanan (Security Information Management) dan pengelolaan event keamanan (Security Event Management). Informasi dari berbagai perangkat dan sistem dikumpulkan ke dalam platform terpusat sehingga dapat dianalisis berdasarkan waktu, sumber aktivitas, pengguna, perangkat, serta pola kejadian.
SIM + SEM = SIEM
Dalam lingkungan IT perusahaan, SIEM dapat memanfaatkan data yang berasal dari:
Data yang terkumpul tidak hanya digunakan sebagai catatan aktivitas. SIEM dapat menghubungkan event dari berbagai sumber untuk membantu tim keamanan mengenali pola yang mungkin tidak terlihat ketika setiap log dianalisis secara terpisah.
Dengan pendekatan ini, perusahaan dapat memiliki visibilitas lebih baik terhadap aktivitas keamanan IT dan memperoleh informasi yang mendukung proses pengambilan keputusan saat terjadi insiden.
Monitoring keamanan menggunakan perangkat yang berbeda sering kali menghasilkan informasi yang terpisah. Firewall memiliki log koneksi, server mencatat aktivitas sistem, endpoint memiliki informasi proses dan ancaman, sedangkan aplikasi menyimpan catatan aktivitas pengguna.
Tanpa pengelolaan terpusat, tim IT perlu memeriksa masing-masing sistem ketika melakukan investigasi. Proses ini dapat mempersulit identifikasi hubungan antara kejadian, terutama ketika aktivitas mencurigakan melibatkan beberapa perangkat atau berlangsung dalam rentang waktu tertentu.
Berikut beberapa kondisi yang membuat perusahaan membutuhkan solusi SIEM.
Log dari firewall, server, endpoint, aplikasi, dan sistem autentikasi dapat tersimpan di lokasi yang berbeda. Kondisi ini menyulitkan tim IT memperoleh gambaran aktivitas keamanan secara menyeluruh.
SIEM mengumpulkan informasi dari sumber-sumber tersebut ke dalam satu platform untuk memudahkan monitoring dan analisis.
Tidak semua aktivitas yang berpotensi menjadi ancaman langsung terlihat sebagai serangan. Login yang gagal, perubahan konfigurasi, koneksi ke alamat IP tertentu, atau aktivitas akses yang tidak biasa mungkin terlihat normal jika diperiksa satu per satu.
SIEM membantu menghubungkan event berdasarkan aturan korelasi, pola aktivitas, dan analisis yang tersedia untuk mengidentifikasi indikasi ancaman.
Contoh korelasi event: papan investigasi
Ketika terjadi insiden, tim IT perlu mencari tahu sumber kejadian, perangkat yang terlibat, akun yang digunakan, waktu aktivitas, serta kemungkinan dampaknya terhadap sistem lain.
Dengan data yang terkonsolidasi, SIEM membantu mempercepat pencarian informasi dan memberikan konteks untuk investigasi.
Perusahaan dengan banyak cabang, server, perangkat jaringan, aplikasi, atau lingkungan cloud membutuhkan pendekatan monitoring yang dapat mengikuti kompleksitas infrastrukturnya.
SIEM dapat membantu memusatkan monitoring event keamanan sehingga tim IT tidak perlu mengandalkan pemeriksaan manual pada setiap sistem.
Perusahaan dapat membutuhkan rekaman aktivitas untuk audit internal, pemeriksaan keamanan, investigasi insiden, maupun kebutuhan kepatuhan.
SIEM dapat membantu mengelola dan mencari data event yang relevan serta menyediakan laporan berdasarkan informasi yang dikumpulkan dan konfigurasi sistem.
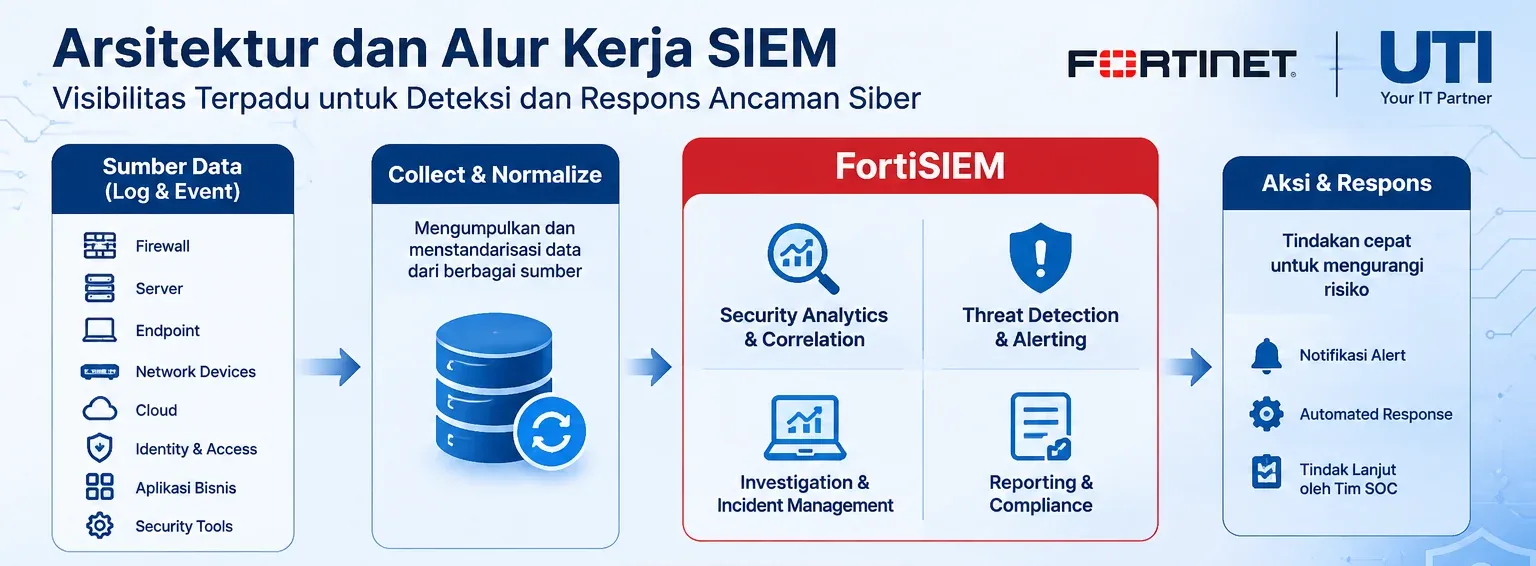
SIEM bekerja dengan mengumpulkan data log dari berbagai sumber, memproses informasi tersebut, menganalisis event, dan menghasilkan alert ketika aktivitas memenuhi kondisi atau pola tertentu.
Secara umum, proses kerja SIEM terdiri dari beberapa tahap.
Dari log mentah menjadi temuan
SIEM mengumpulkan log dan event dari perangkat serta aplikasi yang terhubung ke platform monitoring.
Sumber data dapat mencakup firewall, server, endpoint, perangkat jaringan, aplikasi, sistem autentikasi, dan cloud workloads.
Pengumpulan data dapat dilakukan melalui syslog, agent, API, konektor, atau metode integrasi lain yang didukung oleh solusi SIEM.
Data yang dikumpulkan dapat memiliki format dan struktur yang berbeda. SIEM memproses data tersebut agar informasi seperti waktu kejadian, alamat IP, nama perangkat, akun pengguna, jenis event, dan aktivitas dapat dianalisis secara konsisten.
Tahap ini membantu sistem mengelola event dari berbagai sumber dalam format yang dapat digunakan untuk pencarian dan analisis.
SIEM menganalisis event menggunakan correlation rules, indikator ancaman, pola aktivitas, serta kemampuan analitik yang tersedia pada platform.
Korelasi memungkinkan sistem menghubungkan beberapa event yang memiliki hubungan tertentu, misalnya aktivitas login mencurigakan yang diikuti perubahan hak akses atau koneksi yang tidak biasa dari perangkat tertentu.
Dengan menghubungkan event, tim keamanan dapat memperoleh konteks yang lebih baik dibandingkan hanya melihat log individual.
Ketika event memenuhi kondisi deteksi tertentu, SIEM dapat menghasilkan alert atau incident untuk ditinjau oleh tim IT maupun security analyst.
Alert dapat mencakup informasi mengenai sumber event, perangkat, akun pengguna, waktu kejadian, tingkat risiko, dan data terkait lainnya, tergantung kemampuan solusi serta konfigurasi yang digunakan.
Alert membantu tim menentukan kejadian mana yang perlu diprioritaskan untuk diperiksa.
Tim keamanan dapat menggunakan data yang tersedia di SIEM untuk menelusuri aktivitas, memeriksa event terkait, memahami indikasi serangan, dan menentukan langkah penanganan.
Pada solusi yang mendukung otomatisasi, tindakan tertentu dapat dijalankan melalui workflow atau response action yang telah dikonfigurasi. Namun, tingkat otomatisasi dan tindakan yang dapat dilakukan bergantung pada platform, integrasi, kebijakan keamanan, dan persetujuan organisasi.
Geser ke samping untuk melihat diagram lengkap
Efektivitas SIEM dipengaruhi oleh sumber data yang terintegrasi, kualitas log, konfigurasi, dan use case deteksi yang diterapkan.
Berikut beberapa sumber data yang umum diintegrasikan.
Peta sumber data SIEM
| Sumber Data | Informasi yang Dimonitor |
|---|---|
| Firewall | Koneksi jaringan, traffic, aktivitas yang diblokir, policy events |
| Server | Login, system events, proses, perubahan konfigurasi |
| Endpoint | Aktivitas perangkat, proses, indikasi malware, event keamanan |
| Network devices | Aktivitas router, switch, network events |
| Identity & Access | Autentikasi, akses akun, perubahan privilege |
| Aplikasi | Login, transaksi, error, aktivitas pengguna |
| Cloud | Aktivitas cloud workloads, akses, perubahan konfigurasi, security events |
| Security tools | Alert dan event dari perangkat keamanan lain |
Semakin relevan data yang dikumpulkan dengan kebutuhan monitoring perusahaan, semakin baik konteks yang tersedia untuk analisis. Karena itu, integrasi seluruh sumber data tidak selalu harus dilakukan sekaligus. Perusahaan dapat memprioritaskan perangkat dan sistem yang paling kritis terlebih dahulu.
Untuk sumber data jaringan, pelajari juga artikel Fortinet Firewall FortiGate dan Network Access Control (NAC).
SIEM bukan hanya platform penyimpanan log. Solusi SIEM menyediakan kemampuan analisis dan monitoring yang membantu perusahaan mengelola informasi keamanan dari berbagai sumber.
Enam kemampuan dalam satu konsol
Mengumpulkan log dari berbagai perangkat dan sistem ke platform terpusat sehingga tim IT dapat melakukan pencarian, monitoring, dan analisis tanpa harus membuka setiap perangkat secara terpisah.
Menganalisis event berdasarkan aturan dan pola tertentu untuk mengidentifikasi aktivitas mencurigakan. Korelasi membantu menghubungkan kejadian dari berbagai sumber menjadi informasi yang lebih relevan untuk investigasi.
Memantau event yang masuk serta menghasilkan alert berdasarkan kondisi deteksi yang telah ditentukan. Tim keamanan dapat menggunakan alert untuk memeriksa aktivitas dan menentukan prioritas penanganan.
Mendukung pencarian event historis, penelusuran aktivitas, serta analisis kejadian berdasarkan waktu, pengguna, perangkat, dan informasi lainnya yang tersedia.
Membantu menyediakan laporan serta rekaman aktivitas yang dibutuhkan untuk monitoring, audit, dan pemeriksaan keamanan sesuai konfigurasi dan kebutuhan organisasi.
Beberapa solusi SIEM mendukung integrasi threat intelligence untuk membandingkan aktivitas yang ditemukan dengan indikator ancaman yang diketahui, sehingga membantu memberikan konteks tambahan dalam proses deteksi.
SIEM, Log Management, dan Security Operations Center (SOC) sering digunakan dalam pembahasan keamanan perusahaan, tetapi ketiganya memiliki fungsi berbeda.
Tiga lapisan, tiga fungsi
| Aspek | Log Management | SIEM | SOC |
|---|---|---|---|
| Fungsi utama | Mengumpulkan, menyimpan, dan mengelola log | Menganalisis event keamanan dan mengidentifikasi indikasi ancaman | Menjalankan operasional monitoring, analisis, dan respons keamanan |
| Fokus | Pengelolaan data log | Deteksi, korelasi, alert, investigasi | People, process, technology |
| Analisis keamanan | Bergantung pada platform dan konfigurasi | Menyediakan kemampuan security analytics | Dilakukan oleh tim berdasarkan prosedur dan tools |
| Alert | Tidak selalu tersedia | Alert berdasarkan rules dan analitik | Menilai, memvalidasi, dan menangani alert |
| Investigasi | Pencarian log | Korelasi dan konteks event | Analisis insiden dan tindak lanjut |
| Pengguna | IT administrator, system engineer | IT security, SOC analyst | Security analyst, incident responder, SOC team |
Log Management berfokus pada pengelolaan data log. SIEM menggunakan data event untuk membantu analisis keamanan, deteksi, dan investigasi. Sementara SOC merupakan fungsi operasional yang menjalankan aktivitas monitoring, analisis, serta penanganan insiden keamanan.
SIEM dapat menjadi teknologi yang digunakan dalam SOC, tetapi implementasi SIEM tidak otomatis berarti perusahaan telah memiliki SOC yang beroperasi penuh. Efektivitas monitoring tetap bergantung pada personel, proses, use case, konfigurasi, dan tindak lanjut alert.
Tidak semua perusahaan memiliki kebutuhan SIEM yang sama. Keputusan implementasi sebaiknya mempertimbangkan kompleksitas infrastruktur, risiko keamanan, kebutuhan monitoring, serta sumber daya operasional.
Makin kompleks, makin relevan
SIEM dapat mulai dipertimbangkan ketika perusahaan menghadapi kondisi berikut:
Perusahaan tidak harus menunggu sampai terjadi insiden keamanan untuk mengevaluasi kebutuhan SIEM. Assessment terhadap sumber log, infrastruktur, dan use case dapat membantu menentukan apakah SIEM dibutuhkan serta bagaimana implementasinya dilakukan.
Pemilihan SIEM sebaiknya tidak hanya berdasarkan jumlah fitur atau nama vendor. Perusahaan perlu mengevaluasi kemampuan platform berdasarkan kebutuhan monitoring, kondisi infrastruktur, kapasitas data, dan kesiapan tim yang akan mengoperasikannya.
Tujuh aspek penilaian solusi SIEM
Tentukan aktivitas atau ancaman yang ingin dimonitor. Misalnya, login mencurigakan, perubahan privilege, aktivitas pada server, koneksi jaringan yang tidak biasa, atau indikasi serangan terhadap perangkat perusahaan.
Use case yang jelas membantu menentukan sumber data dan kemampuan analitik yang dibutuhkan.
Use case seputar akun dengan hak akses tinggi berkaitan dengan Privileged Access Management (PAM), sedangkan kekhawatiran kebocoran data dapat dipelajari melalui Data Loss Prevention (DLP).
Pastikan solusi SIEM dapat mengintegrasikan sumber log yang digunakan perusahaan, termasuk perangkat jaringan, firewall, server, endpoint, aplikasi, dan cloud.
Evaluasi metode integrasi, kebutuhan agent, API, format event, serta batasan perangkat atau versi software.
Volume data yang dikumpulkan dapat memengaruhi kapasitas storage, kebutuhan processing, model lisensi, dan biaya operasional.
Perusahaan perlu memperkirakan jumlah event, volume data harian, pertumbuhan log, serta durasi penyimpanan yang dibutuhkan.
Evaluasi correlation rules, analitik behavior, threat intelligence, alert prioritization, dan kemampuan investigasi.
Tidak cukup hanya mengumpulkan log. Perusahaan perlu memastikan platform dapat digunakan untuk mengidentifikasi event yang relevan dengan risiko keamanan.
Pertimbangkan apakah SIEM akan diterapkan secara on-premises, virtual, cloud, atau hybrid.
Pilihan deployment perlu disesuaikan dengan infrastruktur perusahaan, kebutuhan data, performa, ketersediaan, dan rencana pengembangan.
SIEM membutuhkan pengelolaan use case, tuning detection rules, evaluasi alert, pemeliharaan integrasi, serta tindak lanjut insiden.
Perusahaan perlu mempertimbangkan siapa yang akan mengelola platform dan bagaimana prosedur respons jika alert terdeteksi.
Biaya SIEM dapat dipengaruhi oleh volume data, jumlah perangkat, endpoint, agent, fitur, storage, model deployment, support, dan layanan implementasi.
Mintalah evaluasi berdasarkan lingkungan IT aktual agar solusi dan model lisensi yang dipilih sesuai kebutuhan, bukan hanya berdasarkan estimasi generik.
FortiSIEM merupakan solusi Security Information and Event Management dari Fortinet yang membantu perusahaan mengumpulkan, menganalisis, dan mengkorelasikan data event dari lingkungan IT dan OT untuk mendukung threat detection, investigasi, incident response, serta reporting.
FortiSIEM menggabungkan kemampuan security analytics, monitoring, asset discovery, dan incident management dalam satu platform. Solusi ini dapat digunakan untuk meningkatkan visibilitas terhadap aktivitas keamanan serta membantu tim IT mengidentifikasi kejadian yang membutuhkan investigasi lebih lanjut.
Detail fitur dan ketersediaan bergantung pada versi serta model deployment. Informasi resmi dapat dilihat pada halaman produk FortiSIEM dan dokumentasi FortiSIEM.
FortiSIEM: IT, OT, dan pilihan deployment
Enterprise Event Collection
Mengumpulkan data event dari perangkat dan sistem dalam lingkungan perusahaan untuk mendukung analisis keamanan secara terpusat.
Security Analytics dan Event Correlation
Menganalisis event berdasarkan rules, behavior, serta kapabilitas analytics untuk membantu mengidentifikasi pola aktivitas yang berpotensi mencurigakan.
IT/OT Asset Discovery dan Monitoring
Mendukung discovery serta pemantauan aset, termasuk informasi infrastruktur yang membantu tim memahami konteks perangkat saat melakukan investigasi.
Incident Management dan Investigation
Membantu security analyst menelusuri event, memeriksa incident, dan melakukan investigasi berdasarkan informasi yang tersedia pada platform.
Automation dan Response
Mendukung workflow serta otomatisasi tindakan tertentu untuk membantu proses penanganan insiden sesuai konfigurasi, integrasi, dan kebijakan organisasi.
Reporting dan Compliance Monitoring
Menyediakan kemampuan reporting dan pemantauan event untuk mendukung kebutuhan keamanan serta audit organisasi.
FortiSIEM mendukung beberapa pilihan deployment yang dapat dievaluasi berdasarkan kebutuhan perusahaan, di antaranya:
Pemilihan deployment perlu mempertimbangkan volume event, kapasitas infrastruktur, kebutuhan availability, retensi data, integrasi, serta model licensing yang sesuai.
Perusahaan juga dapat mengevaluasi kebutuhan implementasi berdasarkan skala lingkungan IT dan OT yang akan dimonitor.
Implementasi SIEM membutuhkan perencanaan agar sistem dapat mengumpulkan data yang tepat, menghasilkan alert yang relevan, serta mendukung kebutuhan operasional security monitoring.
Siklus implementasi SIEM
Identifikasi perangkat, aplikasi, server, endpoint, network, cloud, dan sistem keamanan yang akan menjadi sumber data SIEM.
Tahap assessment juga mencakup evaluasi kondisi infrastruktur, kebutuhan monitoring, serta prioritas aset kritis.
Tentukan skenario keamanan yang ingin dideteksi, seperti aktivitas login abnormal, perubahan privilege, akses tidak wajar, indikasi malware, atau aktivitas mencurigakan pada perangkat jaringan.
Use case menjadi dasar konfigurasi monitoring dan detection rules.
Rancang arsitektur SIEM berdasarkan jumlah sumber log, estimasi event, kapasitas storage, kebutuhan retensi, metode deployment, dan kebutuhan availability.
Sizing yang sesuai membantu menghindari konfigurasi yang terlalu kecil atau penggunaan resource yang tidak diperlukan.
Implementasikan platform SIEM dan integrasikan sumber data sesuai scope yang telah disepakati.
Proses ini dapat mencakup konfigurasi konektor, agent, log forwarding, API, akses, serta validasi data yang masuk.
Sesuaikan detection rules, alert threshold, correlation logic, dan use case dengan lingkungan perusahaan.
Tuning diperlukan untuk meningkatkan relevansi alert dan mengurangi false positive yang dapat mengganggu operasional monitoring.
Lakukan pengujian pengumpulan data, alert, pencarian event, dashboard, reporting, dan workflow response.
Setelah validasi, siapkan dokumentasi konfigurasi, prosedur monitoring, dan knowledge transfer sesuai scope implementasi.
Evaluasi performa monitoring, relevansi alert, kebutuhan log baru, perubahan infrastruktur, serta detection rules secara berkala.
SIEM perlu mengikuti perubahan infrastruktur dan pola ancaman agar kapabilitas monitoring tetap relevan.
Implementasi SIEM tidak berhenti pada instalasi platform. Perusahaan perlu memastikan solusi yang digunakan sesuai dengan sumber log, kebutuhan monitoring, kapasitas infrastruktur, dan proses operasional tim IT.
PT United Teknologi Integrasi (UTI) membantu perusahaan mengevaluasi kebutuhan IT security monitoring serta merencanakan implementasi solusi SIEM berdasarkan lingkungan infrastruktur yang dimiliki. Untuk kebutuhan keamanan yang lebih luas, lihat juga solusi cyber security perusahaan dari UTI.
Layanan dapat mencakup:
Dengan perencanaan yang tepat, perusahaan dapat membangun sistem monitoring keamanan yang lebih terstruktur dan mendukung proses identifikasi serta investigasi aktivitas mencurigakan di lingkungan IT.
Jika perusahaan Anda sedang mengevaluasi SIEM, membutuhkan centralized security monitoring, atau ingin meningkatkan visibilitas terhadap aktivitas jaringan dan server, UTI dapat membantu mendiskusikan kebutuhan serta opsi implementasi yang sesuai. Silakan ajukan konsultasi solusi cyber security kepada tim UTI.
Hubungi UTI untuk konsultasi solusi SIEM dan evaluasi kebutuhan security monitoring perusahaan.
SIEM adalah Security Information and Event Management, yaitu solusi yang mengumpulkan dan menganalisis log serta event keamanan dari berbagai sumber IT untuk membantu mendeteksi ancaman, monitoring, dan investigasi insiden.
SIEM berfungsi mengumpulkan data keamanan secara terpusat, menganalisis event, mengkorelasikan aktivitas, menghasilkan alert, serta mendukung investigasi dan pelaporan keamanan.
Log Management berfokus pada pengumpulan, penyimpanan, dan pengelolaan log. SIEM menggunakan data event untuk analisis keamanan, korelasi, deteksi aktivitas mencurigakan, dan investigasi insiden. Keduanya dapat memiliki fungsi yang saling melengkapi.
SIEM dapat mendukung deteksi event secara real-time atau mendekati real-time, tergantung kemampuan platform, sumber data, konfigurasi, detection rules, dan proses pemrosesan event. Deteksi tidak menjamin seluruh serangan dapat dikenali.
Tidak selalu harus memiliki SOC khusus untuk mulai menggunakan SIEM. Namun, perusahaan tetap perlu memiliki personel atau pihak yang bertanggung jawab memonitor alert, melakukan investigasi, dan menjalankan prosedur penanganan insiden.
FortiSIEM adalah solusi SIEM dari Fortinet yang menyediakan kemampuan pengumpulan event, analisis keamanan, korelasi, asset discovery, incident investigation, dan response automation untuk mendukung monitoring keamanan perusahaan.
Harga SIEM bergantung pada vendor, model lisensi, volume log atau event, jumlah perangkat, kebutuhan agent, kapasitas storage, deployment, fitur, serta layanan implementasi dan support. Evaluasi kebutuhan infrastruktur diperlukan untuk memperoleh estimasi biaya yang sesuai.
Ya. SIEM umumnya dapat mengintegrasikan log dan event dari firewall, server, perangkat jaringan, endpoint, aplikasi, serta berbagai sistem lain melalui metode integrasi yang didukung oleh platform.
Tidak. SIEM bukan pengganti firewall atau antivirus. SIEM berfungsi mengumpulkan dan menganalisis event keamanan dari berbagai sumber, termasuk perangkat firewall dan endpoint security, untuk mendukung deteksi serta investigasi.
IT Infrastructure
Bergabunglah dengan ratusan klien enterprise yang telah mempercepat pertumbuhan bisnis mereka melalui infrastruktur TI yang tangguh dan solusi otomatisasi cerdas dari UTI.