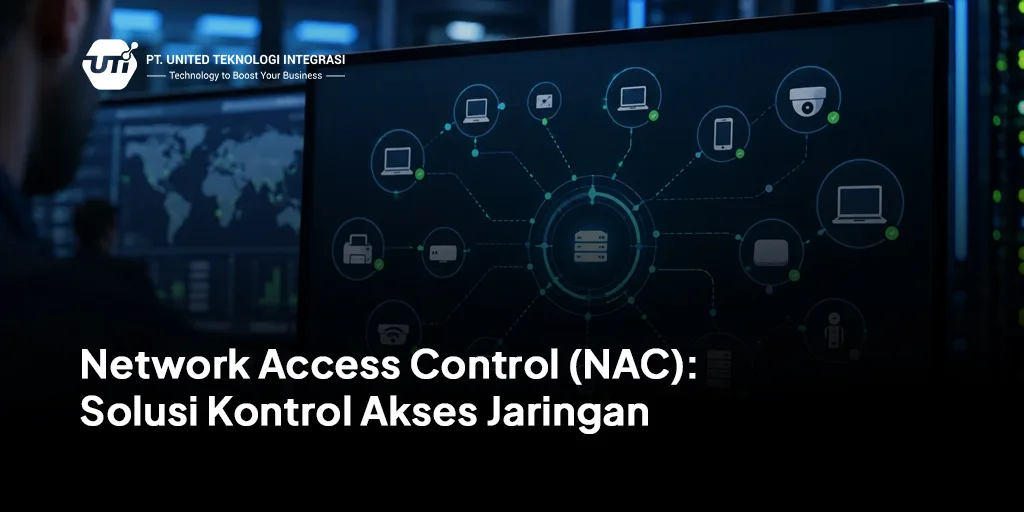
Kelola akses perangkat ke jaringan perusahaan dengan Network Access Control (NAC). Kenali fungsi, fitur, manfaat, dan solusi NAC bersama UTI.
Transparansi: PT United Teknologi Integrasi (UTI) menyediakan solusi Network Access Control sebagai bagian dari portofolio Cyber Security.
Jaringan perusahaan saat ini digunakan oleh berbagai perangkat, mulai dari komputer karyawan, laptop pribadi, smartphone, perangkat tamu, hingga perangkat IoT. Semakin banyak perangkat yang terhubung, semakin besar pula kebutuhan perusahaan untuk mengelola dan membatasi akses jaringan berdasarkan kebijakan keamanan.
Tanpa pengelolaan yang tepat, perangkat yang tidak dikenal atau tidak memenuhi standar keamanan berpotensi mendapatkan akses ke jaringan internal. Kondisi ini dapat membuka celah bagi aktivitas tidak sah dan meningkatkan risiko keamanan infrastruktur IT.
Network Access Control (NAC) merupakan solusi keamanan jaringan yang membantu perusahaan mengidentifikasi perangkat dan pengguna, memverifikasi kelayakan akses, serta menerapkan kebijakan sebelum koneksi diberikan.
Melalui solusi NAC, perusahaan dapat memiliki visibilitas lebih baik terhadap perangkat yang terhubung sekaligus mengatur hak akses berdasarkan identitas, jenis perangkat, dan kebijakan keamanan yang berlaku.
Perangkat yang dikenali diarahkan ke zona yang sesuai, sedangkan perangkat tidak dikenal berhenti di gerbang.
Network Access Control (NAC) adalah solusi keamanan yang digunakan untuk mengatur dan mengendalikan akses pengguna serta perangkat ke jaringan perusahaan.
NAC membantu tim IT mengetahui siapa yang mengakses jaringan, perangkat apa yang digunakan, dan apakah koneksi tersebut memenuhi kebijakan keamanan perusahaan. Berdasarkan hasil identifikasi dan pemeriksaan, sistem NAC dapat memberikan akses penuh, membatasi akses ke jaringan tertentu, atau menolak koneksi yang tidak memenuhi persyaratan.
Sebagai contoh, perusahaan dapat menerapkan kebijakan berbeda untuk lima jenis perangkat berikut:
Mesin pemilah NAC: setiap perangkat diidentifikasi lalu diarahkan ke kebijakan akses yang berbeda.
Dengan pendekatan tersebut, NAC membantu perusahaan menerapkan kontrol akses yang lebih terstruktur, bukan sekadar memberikan koneksi kepada setiap perangkat yang berhasil tersambung. Penjelasan umum tentang konsepnya juga dapat dibaca di Cisco: What Is Network Access Control (NAC)?.
Penggunaan jaringan yang semakin kompleks membuat pengelolaan akses tidak cukup hanya mengandalkan koneksi Wi-Fi, password, atau pengaturan jaringan secara manual. Ada lima kondisi yang membuat NAC relevan untuk kebutuhan keamanan perusahaan.
Kiri: tanpa NAC, semua perangkat langsung tersambung ke jaringan yang sama. Kanan: dengan NAC, perangkat diperiksa dan diarahkan ke ruang yang sesuai. Ilustrasi konsep.
Perusahaan dapat memiliki ratusan hingga ribuan endpoint yang terhubung lewat jaringan kabel maupun wireless. Tanpa visibilitas yang memadai, tim IT sulit mengetahui seluruh perangkat yang sedang menggunakan jaringan. NAC membantu mengidentifikasi dan mengelompokkan perangkat sehingga pengelolaan akses dapat dilakukan berdasarkan kategori dan kebijakan yang ditentukan.
Perangkat yang tidak terdaftar atau tidak dikenali dapat menjadi sumber risiko keamanan jaringan. Dengan NAC, perusahaan dapat menerapkan proses identifikasi dan pemeriksaan sebelum perangkat memperoleh akses ke sumber daya internal.
Karyawan, kontraktor, mitra bisnis, dan pengunjung memiliki kebutuhan akses yang berbeda. NAC membantu memisahkan hak akses berdasarkan identitas dan kategori pengguna, sehingga perangkat tamu tidak harus memperoleh akses yang sama dengan perangkat karyawan.
Penerapan BYOD (Bring Your Own Device) serta penggunaan perangkat IoT menambah variasi endpoint yang terhubung ke jaringan. Perusahaan membutuhkan kebijakan yang dapat membedakan jenis perangkat dan membatasi akses berdasarkan kebutuhan operasional masing-masing.
Tidak semua perangkat perlu berkomunikasi dengan seluruh sistem perusahaan. NAC dapat mendukung kebijakan segmentasi dengan mengarahkan perangkat ke segmen jaringan atau sumber daya yang sesuai dengan hak aksesnya. Penerapan teknisnya bergantung pada kemampuan solusi NAC dan infrastruktur jaringan yang digunakan.
Secara umum, sistem NAC bekerja lewat lima tahapan untuk memastikan koneksi yang masuk sesuai dengan kebijakan keamanan perusahaan. Klik salah satu perangkat pada ilustrasi di bawah untuk melihat bagaimana tahapan itu berjalan.
Pilih perangkat
Klik salah satu perangkat untuk melihat bagaimana NAC memeriksa dan mengarahkannya. Ilustrasi konsep; mekanisme sebenarnya bergantung pada fitur NAC dan kompatibilitas perangkat jaringan.
Ketika perangkat mencoba terhubung, sistem NAC mengumpulkan informasi yang tersedia untuk mengenali perangkat dan pengguna, seperti identitas pengguna, jenis perangkat, sistem operasi, alamat jaringan, serta atribut lain yang didukung solusi NAC.
Setelah identifikasi, sistem melakukan autentikasi atau pemeriksaan berdasarkan mekanisme yang diterapkan perusahaan. Salah satu teknologi yang umum dipakai adalah IEEE 802.1X, yang mendukung autentikasi perangkat atau pengguna sebelum mendapatkan akses melalui port jaringan.
NAC mengevaluasi hasil pemeriksaan berdasarkan kebijakan yang telah dikonfigurasi. Contohnya, perangkat karyawan dapat diberi akses ke jaringan internal, sedangkan perangkat pengunjung hanya diarahkan ke jaringan tamu.
Jika perangkat tidak memenuhi kebijakan, sistem dapat membatasi akses, mengarahkan perangkat ke jaringan karantina, atau menolak koneksi. Mekanisme yang tersedia bergantung pada fitur solusi NAC serta kompatibilitas perangkat jaringan yang digunakan.
Aktivitas perangkat yang terhubung dapat dipantau untuk membantu tim IT mengetahui perubahan kondisi jaringan dan mengevaluasi penerapan kebijakan. Tahap ini membantu perusahaan menjaga konsistensi pengelolaan akses seiring bertambahnya pengguna dan perangkat.
Tidak semua solusi NAC memiliki kemampuan dan cakupan implementasi yang sama. Karena itu, perusahaan perlu mengevaluasi fitur berdasarkan kebutuhan jaringan dan kebijakan keamanan yang ingin diterapkan.
Device discovery dan endpoint visibility digambarkan sebagai radar yang memetakan perangkat. Isi kartu profil hanyalah contoh.
| Fitur | Fungsi |
|---|---|
| Device Discovery & Profiling | Mengidentifikasi dan mengelompokkan perangkat yang terhubung ke jaringan. |
| User Authentication | Memverifikasi identitas pengguna atau perangkat sebelum akses diberikan. |
| Access Policy Management | Mengatur hak akses berdasarkan identitas, kategori perangkat, atau kebijakan perusahaan. |
| Guest Access Management | Mengelola akses jaringan untuk tamu, kontraktor, dan pengunjung. |
| Endpoint Visibility | Memberikan visibilitas terhadap perangkat yang terhubung dan informasi yang tersedia. |
| Network Segmentation | Mendukung pemisahan akses perangkat berdasarkan kelompok atau kebutuhan jaringan. |
| Monitoring & Reporting | Membantu tim IT memantau koneksi dan mengevaluasi penerapan kebijakan akses. |
| Security Integration | Mendukung integrasi dengan sistem keamanan dan infrastruktur jaringan lain. |
Pemilihan fitur perlu disesuaikan dengan produk, lisensi, arsitektur jaringan, serta kebutuhan implementasi. Perusahaan sebaiknya tidak hanya melihat jumlah fitur, tetapi juga memastikan kemampuan tersebut dapat diterapkan pada lingkungan IT yang sudah berjalan.
NAC, firewall, dan network segmentation sama-sama berperan dalam keamanan jaringan. Namun, ketiganya memiliki fungsi yang berbeda dan dapat saling melengkapi.
Denah gedung: NAC menjaga pintu masuk, firewall memeriksa lalu lintas di lorong, segmentasi memisahkan ruang-ruang.
| Teknologi | Fokus utama | Fungsi |
|---|---|---|
| Network Access Control (NAC) | Pengguna dan perangkat | Mengidentifikasi serta mengatur perangkat dan pengguna yang memperoleh akses jaringan. |
| Firewall | Trafik jaringan | Memfilter dan mengontrol komunikasi jaringan berdasarkan aturan keamanan. |
| Network Segmentation | Struktur jaringan dan pembatasan komunikasi | Memisahkan jaringan menjadi beberapa segmen untuk membatasi komunikasi antarbagian. |
Sebagai contoh, NAC membantu menentukan perangkat mana yang boleh masuk ke jaringan perusahaan. Firewall kemudian mengontrol trafik yang melewati aturan keamanan, sementara network segmentation membatasi komunikasi antarsegmen jaringan. Ketiganya dapat diterapkan secara terintegrasi untuk membangun perlindungan jaringan yang lebih menyeluruh. Untuk sisi firewall, UTI menyediakan solusi keamanan jaringan Fortinet.
Kebutuhan NAC dapat berbeda tergantung pada jumlah perangkat, struktur organisasi, dan kompleksitas jaringan. Pilih sektor untuk melihat contoh penerapannya.
Perusahaan dengan banyak kantor cabang perlu menerapkan kebijakan akses yang konsisten di berbagai lokasi. NAC dapat membantu mengelola identitas dan kategori perangkat yang terhubung, sehingga tim IT memiliki pendekatan kontrol akses yang lebih terstruktur.
Lingkungan manufaktur menggunakan berbagai perangkat operasional, komputer produksi, sistem monitoring, dan perangkat IoT. NAC dapat membantu mengidentifikasi perangkat serta mendukung pembatasan akses berdasarkan fungsi dan kebutuhan operasionalnya.
Rumah sakit memiliki beragam perangkat yang terhubung ke jaringan, mulai dari komputer administrasi, perangkat medis, sistem informasi rumah sakit, hingga perangkat jaringan wireless. NAC dapat membantu mengelompokkan perangkat dan mengatur akses sesuai kebutuhan masing-masing.
Sekolah dan universitas melayani koneksi dari staf, pengajar, mahasiswa, pengunjung, serta berbagai perangkat pribadi. Dengan NAC, institusi dapat memisahkan akses jaringan berdasarkan kelompok pengguna dan kebutuhan penggunaan, termasuk jaringan internal dan jaringan tamu.
Empat contoh lingkungan, dengan perangkat dan catatan implementasi yang berbeda.
Memilih vendor NAC Indonesia tidak cukup hanya dengan membandingkan harga atau daftar fitur produk. Perusahaan perlu memastikan solusi yang dipilih sesuai dengan infrastruktur dan kebutuhan operasional.
Solusi NAC harus cocok dengan seluruh perangkat di rak infrastruktur: firewall, switch, direktori, manajemen jaringan, dan access point.
Vendor perlu memahami kondisi jaringan yang sudah digunakan, termasuk perangkat switch, access point, firewall, autentikasi, dan sistem manajemen jaringan.
Pastikan solusi NAC dapat bekerja dengan infrastruktur yang sudah dimiliki perusahaan. Hal ini penting agar penerapan kontrol akses tidak menimbulkan gangguan pada konektivitas.
Evaluasi kemampuan identifikasi perangkat, autentikasi, pengelolaan akses tamu, segmentasi, serta pemantauan sesuai kebutuhan perusahaan.
Pertimbangkan integrasi dengan direktori pengguna, sistem autentikasi, perangkat jaringan, dan solusi keamanan lain yang telah digunakan.
Implementasi NAC membutuhkan perencanaan, konfigurasi kebijakan, pengujian, dan evaluasi. Pastikan vendor dapat membantu proses tersebut sesuai ruang lingkup proyek.
PT United Teknologi Integrasi (UTI) menyediakan solusi Cyber Security perusahaan untuk membantu memperkuat perlindungan jaringan dan aset digital perusahaan. Salah satu bagian dari portofolio tersebut adalah Network Access Control (NAC), yang berfokus pada pengelolaan dan pengendalian akses perangkat ke jaringan perusahaan.
Melalui pendekatan yang disesuaikan dengan kebutuhan infrastruktur, UTI dapat membantu perusahaan mengevaluasi kebutuhan kontrol akses jaringan lewat lima tahapan berikut.
Perjalanan penerapan NAC bersama UTI, dari memahami jaringan sampai evaluasi.
Untuk mengetahui pendekatan yang sesuai dengan kondisi jaringan perusahaan, diskusikan kebutuhan Anda bersama tim UTI.
Network Access Control berfungsi mengidentifikasi pengguna dan perangkat yang terhubung ke jaringan, memeriksa kelayakan akses, serta menerapkan kebijakan untuk memberikan, membatasi, atau menolak koneksi.
NAC berfokus pada identifikasi pengguna dan perangkat serta pengaturan akses ke jaringan. Firewall berfokus pada pemfilteran dan pengendalian trafik jaringan berdasarkan aturan keamanan. Keduanya memiliki fungsi berbeda dan dapat digunakan secara bersamaan.
Ya, solusi NAC tertentu mendukung pengelolaan akses perangkat melalui jaringan wireless maupun wired. Kemampuan tersebut bergantung pada kompatibilitas dengan access point, controller, dan infrastruktur jaringan yang digunakan.
NAC dapat membantu mengidentifikasi, mengelompokkan, dan menerapkan kebijakan akses bagi perangkat IoT. Kemampuan identifikasi dan kontrolnya bergantung pada fitur produk serta kompatibilitas perangkat jaringan.
Solusi NAC dapat dikonfigurasi untuk membatasi, mengarantina, atau menolak akses perangkat yang tidak memenuhi kebijakan. Tindakan yang tersedia bergantung pada kemampuan produk dan konfigurasi jaringan.
Pemilihan solusi NAC perlu mempertimbangkan jumlah dan jenis perangkat, infrastruktur wired dan wireless, sistem autentikasi, kebutuhan segmentasi, kompatibilitas perangkat jaringan, serta dukungan implementasi dari vendor.
Perusahaan dapat berkonsultasi dengan PT United Teknologi Integrasi (UTI) untuk mengevaluasi kebutuhan Network Access Control dan solusi Cyber Security berdasarkan kondisi infrastruktur serta kebutuhan operasional.
Technology
Bergabunglah dengan ratusan klien enterprise yang telah mempercepat pertumbuhan bisnis mereka melalui infrastruktur TI yang tangguh dan solusi otomatisasi cerdas dari UTI.